
Autoridades francesas trabalham nesta terça-feira (13) para localizar os autores de uma invasão digital que tomou o controle de equipamentos de refrigeração em um conjunto expressivo de supermercados do país. Até o momento, nenhum grupo reivindicou a ação, o que tem dificultado o avanço das apurações.
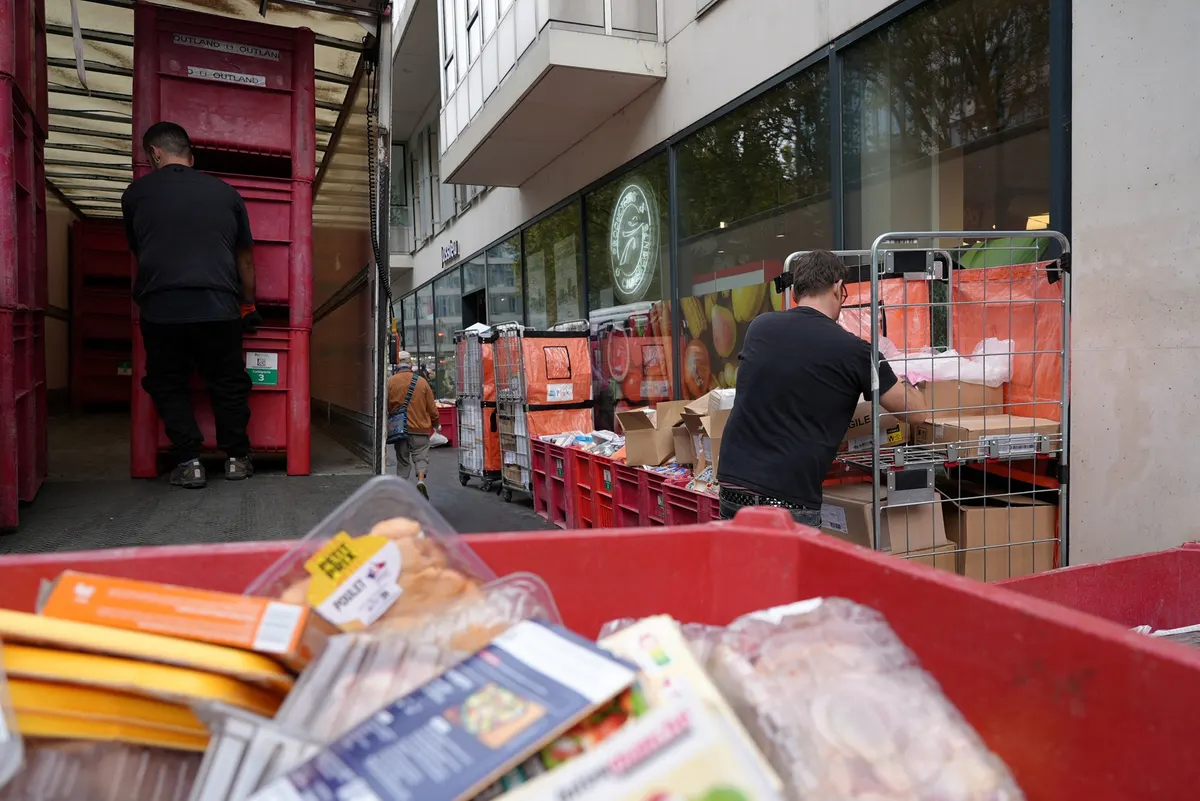
O episódio teve consequências práticas imediatas: em estabelecimentos de Paris, equipes retiraram caixas de carne e itens congelados que se deterioraram e as descartaram em grandes contêineres de lixo. Segundo o material apurado, cerca de 350 lojas foram atingidas, uma parcela reduzida diante do total de supermercados existentes no território francês.
O caso ganha relevância adicional porque ocorre em paralelo a um problema distinto enfrentado pela rede holandesa Ahold Delhaize, cujos serviços digitais também sofreram instabilidade. As autoridades da Holanda, no entanto, descartaram qualquer ligação entre as duas ocorrências.
Um ponto que chama atenção dos investigadores é justamente a falta de reivindicação ou de cobrança financeira pelo ataque — algo incomum, já que organizações criminosas costumam buscar ganho rápido ou repercussão política ao assumir esse tipo de ação, conforme relatou uma fonte com acesso à investigação à agência Reuters.
De acordo com especialistas consultados pela Reuters, a operação que modificou manualmente as temperaturas dos refrigeradores em redes como Carrefour, Monoprix, Intermarché e Coopérative U não exigiu grande sofisticação técnica para ser executada.
Equipamentos com software defasado
A agência francesa responsável pela segurança eletrônica identificou que os aparelhos comprometidos rodavam programas da fabricante dinamarquesa Danfoss, além de soluções das empresas Copeland e Dixell.
A própria Danfoss reconheceu, em comunicado divulgado na segunda-feira (12), que diversas unidades afetadas já haviam encerrado seu ciclo de suporte, não recebendo mais correções de segurança, ou operavam com versões de firmware ultrapassadas. A fabricante disse já ter orientado seus clientes a manter os sistemas atualizados e a substituir equipamentos antigos por soluções mais recentes, mas evitou dar declarações adicionais nesta terça-feira.
Procurada, a Copeland — controladora da Dixell — não confirmou detalhes do episódio e limitou-se a afirmar que sua prioridade é preservar a operação de seus clientes.
O material apurado destaca que as fragilidades em versões antigas do firmware da Danfoss já eram de conhecimento público havia meses. Em 9 de agosto, a empresa de segurança Claroty havia detalhado, em relatório, falhas no controlador Danfoss AK-SM 800A — já corrigidas posteriormente — que permitiriam a invasores burlar mecanismos de autenticação e emitir comandos a dispositivos comprometidos.
Falha básica de segurança, dizem especialistas
Ainda que a forma exata usada para comprometer os refrigeradores não tenha sido revelada publicamente, profissionais de segurança digital avaliam que o episódio resulta da combinação entre a não adoção das atualizações recomendadas pela Danfoss e a exposição direta das interfaces dos equipamentos à internet.
"Trata-se de higiene cibernética básica", afirmou Ken Munro, sócio da consultoria britânica Pen Test Partners, à Reuters. Segundo ele, um deslize nesse sentido pode resultar em grande volume de alimentos descongelados e estragados.
Munro também observou que, por se tratarem de vulnerabilidades já bastante conhecidas, os responsáveis pelo ataque essencialmente encontraram um caminho livre pela frente — a ponto de ele sugerir que a ação poderia ter sido obra de agentes com pouca experiência técnica.
Ele ponderou ainda que, se houvesse envolvimento de um Estado nacional por trás do ataque, seria estranho restringir o alvo a apenas parte dos equipamentos franceses, já que existem muitos outros países com refrigeradores conectados à rede. Para o especialista, a ausência de cobrança de resgate indica também um desconhecimento sobre o tamanho do prejuízo comercial que os donos dos equipamentos poderiam sofrer.
Vulnerabilidade persiste
Boa parte dos refrigeradores segue acessível pela internet. Usando a ferramenta de varredura Shodan, a Reuters identificou milhares de interfaces da Danfoss ainda expostas publicamente nesta terça-feira — a reportagem aponta pelo menos 4.500 pontos visíveis.
A reportagem não conseguiu apurar de forma independente quantos desses equipamentos ainda rodam versões vulneráveis de software, mas a companhia francesa de varredura Onyphe informou que apenas uma fração reduzida dos dispositivos parece operar com a versão de software mais recente, classificando como persistente a presença de versões defasadas entre as interfaces expostas ao público.
Caso paralelo na Holanda
Já a varejista holandesa Ahold Delhaize comunicou, também na terça-feira, que passou a reativar de forma gradual determinados sistemas depois de um incidente de segurança digital iniciado na noite de domingo.
O órgão holandês responsável por segurança eletrônica, identificado como NCSC, declarou não enxergar relação entre esse episódio e o ataque sofrido pelos supermercados franceses.
A Ahold Delhaize controla a rede Albert Heijn na Holanda, além de grandes bandeiras de supermercados nos Estados Unidos, como Stop & Shop e Giant Food. Segundo o levantamento, os sites dessas operações nos dois países permaneciam fora do ar no fim da tarde desta terça-feira, com serviços de compra online e entrega suspensos.
O que isso significa para o investidor
Para quem acompanha o setor de varejo e tecnologia, o episódio francês reforça um ponto estrutural: a dependência crescente de redes físicas de distribuição de equipamentos conectados à internet, muitas vezes operando com software desatualizado, cria um ponto de fragilidade que pode gerar perdas operacionais relevantes — como o descarte de mercadorias — mesmo sem motivação financeira clara por parte dos atacantes.
A simultaneidade com o problema enfrentado pela Ahold Delhaize, ainda que sem relação confirmada entre os dois casos, chama atenção para o fato de que interrupções em sistemas digitais de varejo têm se tornado recorrentes, algo que investidores com exposição a redes de supermercados e distribuição — tanto na Europa quanto nos Estados Unidos, onde a Ahold opera marcas como Stop & Shop e Giant Food — devem monitorar como fator de risco operacional, independentemente de impacto financeiro imediato divulgado pelas empresas.
No Brasil, o tema dialoga com um debate mais amplo sobre governança e percepção de risco discutido pela AAR News em outubro, quando um artigo de opinião analisado pelo InfoMoney alertava sobre os riscos de euforia precipitada dos mercados diante de cenários políticos — um paralelo útil para lembrar que avaliações de risco, seja político ou tecnológico, exigem cautela diante de sinais ainda incompletos, como ocorre neste caso em que a motivação do ataque às redes francesas permanece desconhecida.
Até que fique claro o mecanismo exato de invasão e se outros países ou redes serão afetados, a recomendação prática para investidores do setor é acompanhar comunicados oficiais das empresas de tecnologia industrial envolvidas, como Danfoss e Copeland, e observar se o episódio provoca mudanças regulatórias ou exigências de atualização de equipamentos conectados em cadeias de suprimentos — fator que pode gerar custos adicionais para varejistas expostos a esse tipo de infraestrutura.
Agregado por AAR News · fonte: InfoMoney
Texto reescrito pela redação AAR com assistência de IA · confira a fonte · como produzimos